
Хакеры по-новому взламывают машины и угрожают электромобилям
Хакеры расширяют способы проникновения в электронные системы автомобилей. Помимо Bluetooth, Wi-Fi и неофициальных прошивок, злоумышленники теперь используют уязвимости зарядных станций, сигнализаций и инфраструктуры каршеринга, сообщают «Известия». Такие способы взлома потенциально представляют угрозу и для Казахстана.
Как работают хакеры
Один из распространенных методов — ретрансляция сигнала электронного ключа. Угонщики также подключаются к автомобильной CAN-шине через проводку фары или диагностический разъем OBD. В результате электроника распознает ключ, даже если его владельца нет рядом с машиной.
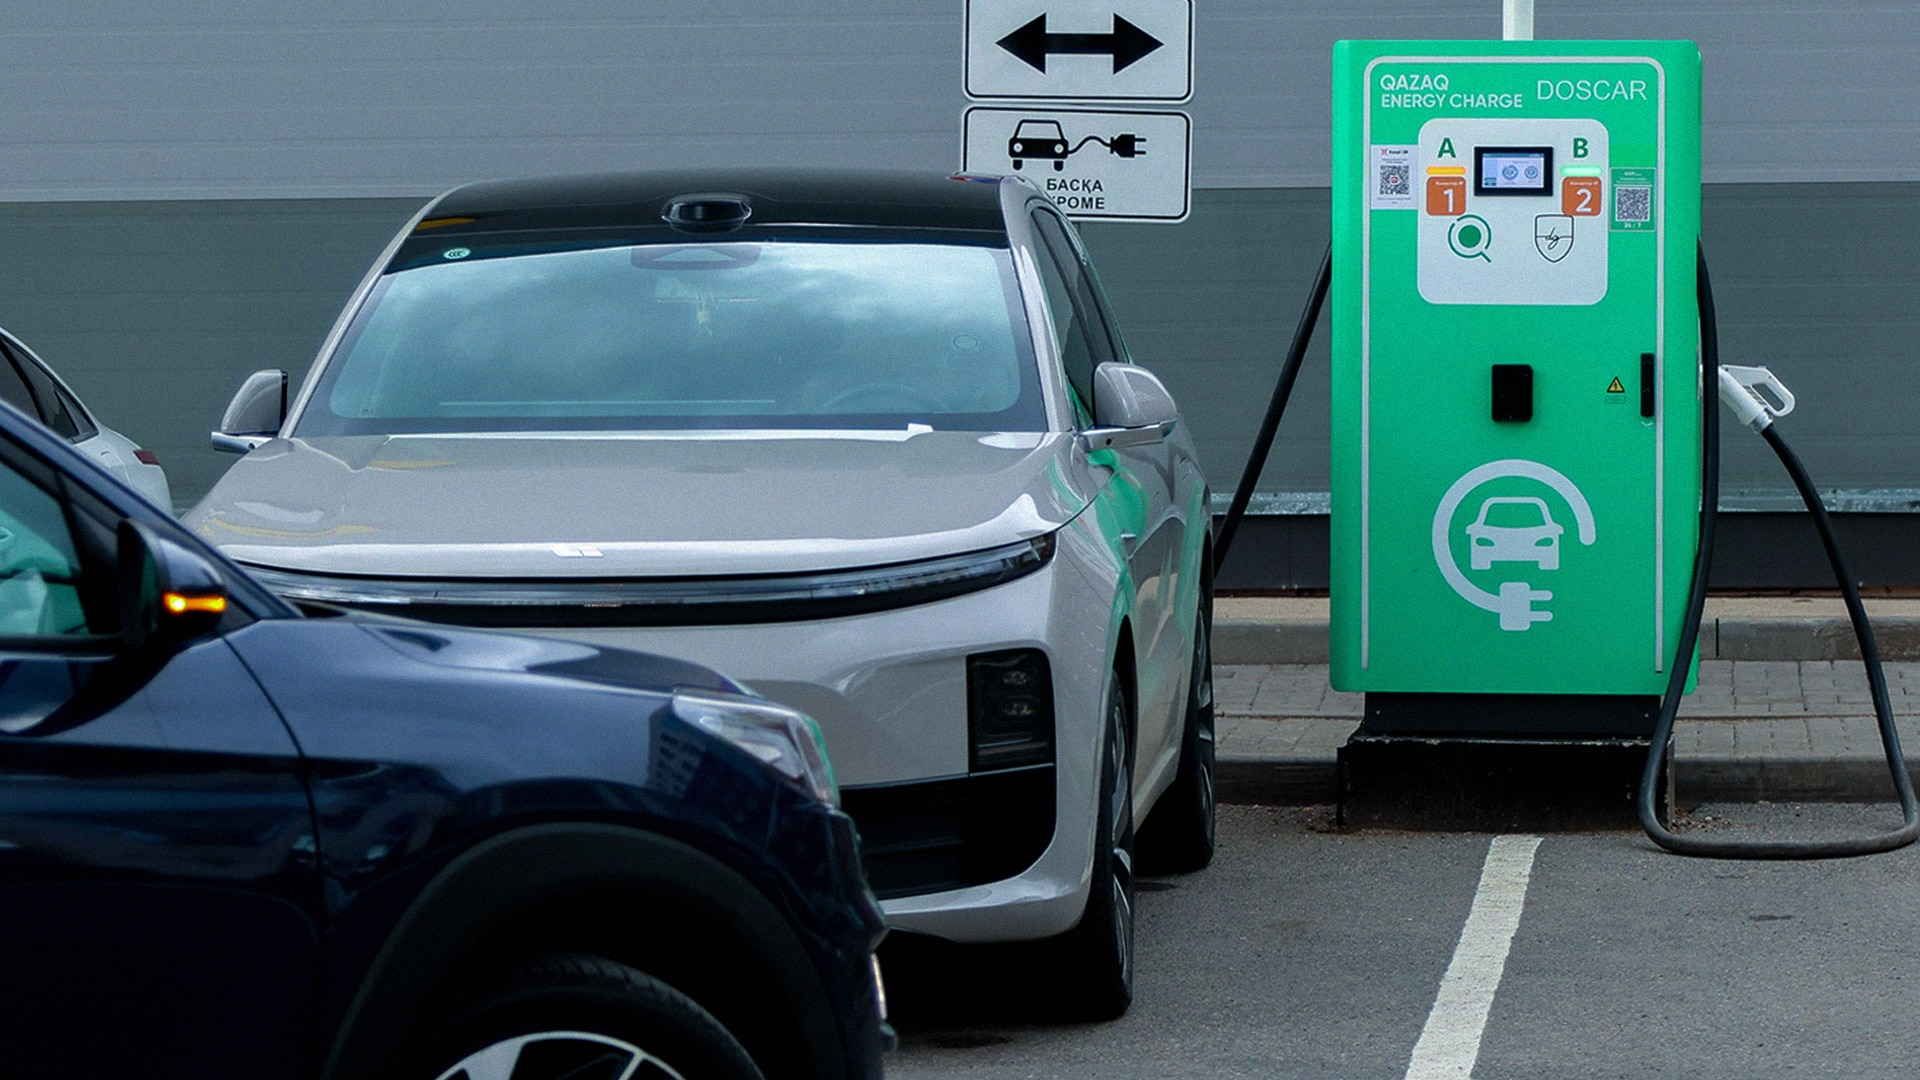
Отдельные риски появились с распространением электромобилей. Их потенциальной точкой уязвимости стали зарядные станции, которые нередко обмениваются данными с серверами без достаточного шифрования и строгой проверки подлинности.
Эксперты предупреждают, что злоумышленники могут перехватывать сессии зарядки, отключать оборудование и вмешиваться в работу системы управления аккумулятором. Последнее может угрожать не только сохранности данных, но и физической безопасности водителя.
Под угрозой – целые автопарки
Мишенями хакеров становятся не только частные легковушки. Взлом инфраструктуры каршеринга может открыть доступ к:
- паспортным данным;
- водительским удостоверениям;
- платежной информации;
- сведениям о передвижениях клиентов.
Также возможны блокировка автомобилей и сбои в работе целых автопарков.
По оценке российского оператора «ГЛОНАСС», за 10 месяцев 2026 года в стране произошло около 120–130 кибератак на автомобильные системы. А за весь 2025 год зафиксировали 430 таких случаев — на 21% больше, чем в 2024 году. Эксперты ожидают роста атак в 2027 году, связывая его с распространением электромобилей и беспилотного транспорта.
Ранее Курсив Авто рассказывал, что мошенники начали удаленно блокировать машины Li Auto ради выкупа.
